Operațiunea Endgame lovește trei rețele de programe malițioase și recuperează 6,4 milioane de înregistrări furate
Anchetatorii olandezi au ajutat la distrugerea infrastructurii folosite de Gootloader, CastleRAT și StealC. Europol declară că operațiunea internațională a vizat 235 de servere și 257 de domenii.
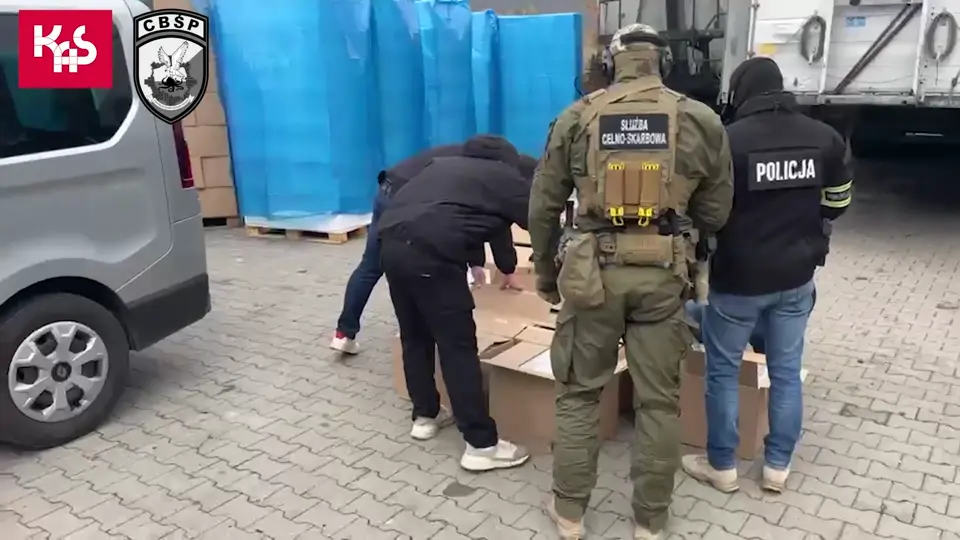
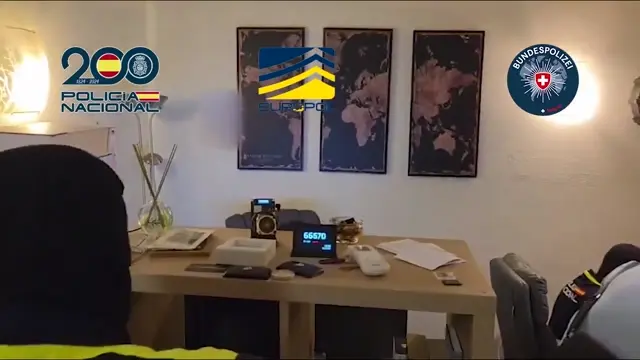
Poliția și procurorii olandezi au declarat pe 12 noiembrie că au lucrat cu agenții de peste mări pentru a perturba trei rețele malware. Europol a sprijinit această fază a operațiunii Endgame. Anchetatorii și partenerii privați au luat măsuri împotriva a 235 de servere și 257 de domenii și au asigurat aproximativ 6,4 milioane de înregistrări ale victimelor furate.
Gootloader a răspândit malware prin site-uri WordPress deturnate. Poliția olandeză a declarat că site-urile au fost făcute să se claseze la cel mai înalt nivel în rezultatele căutării. Victimele au fost ademenite cu dosare deghizate în documente legale. O infecție ar putea oferi altor infractori acces la criptarea fișierelor și cere o răscumpărare. 14 servere Gootloader din Olanda au fost distruse, 218 domenii au fost confiscate și 681 de site-uri web au fost curățate.
CastleRAT le-a dat infractorilor acces de la distanță la computerele infectate. Acțiunile împotriva acestei rețele au afectat 120 de servere, inclusiv șase în Țările de Jos și 39 de domenii. StealC a fost conceput pentru a recolta parole și alte acreditări. Poliţia olandeză a anunţat că 102 servere StealC au fost distruse de la o operaţiune anterioară din iunie, dintre care 80 de anchetatori olandezi.
Poliția și Europol partajează datele victimelor recuperate cu servicii care pot notifica persoanele afectate. Poliția olandeză trimite oamenii la CheckjeHack pentru a vedea dacă datele lor au fost găsite în înregistrările CastleRAT. Ei au raportat, de asemenea, acțiuni de investigație suplimentare care vizează principalul suspect Gootloader.